恒脑·人工智能安全大模型智能体荣获2024年度吴文俊人工智能科技进步奖 以自主可控基础软件筑牢AI安全底座
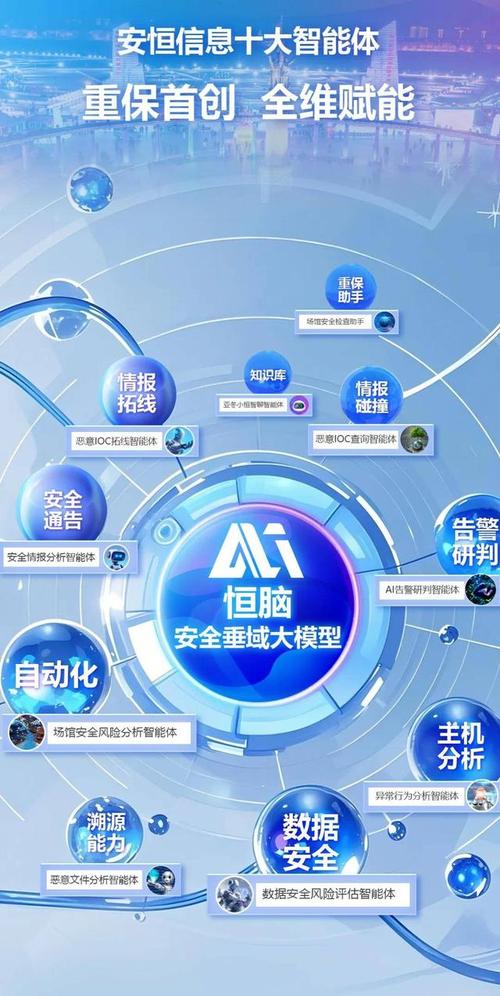
2024年度吴文俊人工智能科学技术奖评选结果正式揭晓。恒脑·人工智能安全大模型智能体凭借在人工智能安全领域的基础软件创新与关键技术突破,荣获吴文俊人工智能科技进步奖。这一奖项不仅是对恒脑团队在AI安全前沿探索的高度认可,更标志着我国在人工智能基础软件开发——尤其是安全大模型方向——迈出了具有自主知识产权的关键一步。
吴文俊人工智能科学技术奖被誉为“中国智能科技最高奖”,以首届国家最高科学技术奖获得者、数学家吴文俊先生命名,旨在奖励在人工智能领域取得重大突破、产生显著应用价值的科技成果。其中,科技进步奖重点表彰在技术研究、技术开发、技术创新、成果转化及产业化中作出突出贡献的项目。恒脑此次获奖,正是因其在“人工智能安全大模型智能体”这一垂直方向上,完成了从底层架构到应用落地的系统性创新。
当前,大模型技术迅猛发展,但随之而来的安全风险也日益复杂:提示词注入、越狱攻击、数据泄露、模型幻觉、智能体行为失控等问题,对个人隐私、企业资产乃至国家安全构成潜在威胁。传统的安全防护手段多基于规则匹配或小模型检测,难以应对大模型时代的高维、动态和对抗性攻击。因此,急需一套以AI对抗AI、以大模型守护大模型的基础软件体系。
恒脑团队围绕“安全大模型智能体”这一核心载体,构建了完整的人工智能安全基础软件栈。该体系主要包括三层:
第一,安全大模型基座。团队研发了专用于安全领域的预训练大模型,融合海量安全知识(漏洞库、威胁情报、攻防日志等),并通过持续预训练和指令微调,使其具备对恶意指令、越狱模式、异常行为的高精度识别与推理能力。与通用大模型不同,该基座更强调对社会工程攻击、逻辑陷阱和隐蔽载荷的语义理解。
第二,智能体框架与编排引擎。恒脑将大模型封装为可调用多种安全工具的智能体,如代码扫描器、流量分析器、权限审计模块等。智能体能够自主分解复杂安全任务(例如“分析这段API日志中是否存在横向移动迹象”),并规划调用链。为防止智能体本身被劫持或产生有害行为,团队设计了“意图-行为”一致性校验机制,确保每一步操作都在安全策略约束下进行。
第三,自主可控的基础软件生态。恒脑项目从设计之初即强调全栈自主创新:训练框架、推理引擎、安全策略描述语言、乃至智能体通信协议,均采用自研或开源可控方案。尤其在硬件适配层,实现了对国产GPU/NPU的深度优化,保证安全大模型可在信创环境中高效运行。这一基础软件层面的突破,使得安全能力不再受制于国外闭源组件,满足关键信息基础设施的合规要求。
在实际应用中,恒脑安全大模型智能体已成功部署于多个场景。例如,在大型企业的红蓝对抗演练中,智能体能够自动生成高仿真攻击样本,并实时调整防御规则;在内容安全领域,它不仅能识别显式违规文本,更能通过推理链揭露隐喻、反讽和弦外之音中的风险。测评显示,相比传统方案,恒脑在对抗样本检测率上提升约34%,误报率降低52%,同时将新威胁的响应时间从小时级压缩至分钟级。
吴文俊人工智能科技进步奖的授予,一方面肯定了恒脑团队在AI安全基础软件方向的长期投入,另一方面也折射出国家层面对“AI安全即基础设施”的重视。随着《生成式人工智能服务管理暂行办法》等法规落地,安全大模型不再只是学术探索,而是产业刚需。恒脑的获奖,预示着安全大模型智能体将从“可选项”变为人工智能基础软件的“标配组件”。
恒脑团队表示将继续深耕人工智能安全基础软件:一方面,推动安全大模型与联邦学习、机密计算等技术融合,实现“数据可用不可见”下的协同防御;另一方面,构建开放的安全智能体协议与评测基准,让更多开发者能够基于国产底座开发垂直安全应用。正如吴文俊先生所倡导的“数学机械化”思想——将智能活动尽量机械化、自动化——恒脑正致力于将复杂的安全对抗,转化为可编程、可验证、可大规模部署的智能体流程。
荣获吴文俊人工智能科技进步奖,是里程碑,更是新起点。在人工智能从“能用”走向“可靠”的征途中,恒脑安全大模型智能体证明了一条关键路径:只有筑牢自主可控的基础软件地基,AI的安全大厦才能屹立不倒。这不仅是技术上的进步,更是中国人工智能产业走向成熟、负责任发展的标志。
如若转载,请注明出处:http://www.zbjczn.com/product/17.html
更新时间:2026-10-25 18:36:20